0%
🎯
LEVEL 1
⭐
1 XP

- Регистрация
- 8 Июн 2025
- Сообщения
- 72
- Конкурсы
- 0
- Реакции
- 19
- Баллы
- 8
- Возраст
- 47
- Тема Автор
- #1
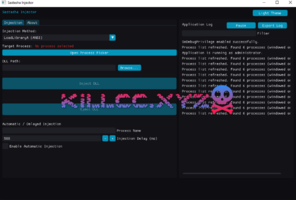
Простой и понятный DLL инжектор.
Загружает в процесс как ANSI- (LoadLibraryA), так и Unicode-библиотеки (LoadLibraryW), умеет выгружать DLL и показывает подробный лог действий. Разработчик (MONSTRATA) планирует добавить «manual map» и другие скрытные методы примерно в версии 2.0.
Возможности
- Совместимость с DLL: поддержка ANSI (LoadLibraryA) и Unicode (LoadLibraryW).
- Быстрый доступ: список недавно использованных DLL для быстрого выбора.
- Выбор процесса: фильтруемый список процессов с подсказками, где видно полный путь файла.
- Быстрая реинъекция: возможность мгновенно ввести DLL в последний использованный процесс.
- Тёмная/светлая тема интерфейса.
- Проверка прав администратора при старте.
- Поддержка автоматической и отложенной инъекции.
- Drag & Drop: можно перетащить .dll прямо на окно программы.
Как пользоваться
- Запустите Sastasha Injector.exe (рекомендуется запуск от администратора для доступа ко всем процессам).
- Выберите DLL: нажмите Browse или перетащите .dll на окно.
- Откройте Open Process Picker и укажите целевой процесс из списка.
- Нажмите Inject DLL.
Автоматическая инъекция
- Выберите DLL.
- В блоке «Automatic / Delayed Injection» введите имя процесса (например, my_app.exe).
- При необходимости задайте задержку в миллисекундах.
- Поставьте галочку Enable Automatic Injection — инжектор будет отслеживать запуск процесса и автоматически вколет DLL при старте.
Для доступа к данной ссылке необходимо получить соответствующие права. Пожалуйста, выполните требуемые действия Вход или Регистрация
Вирустотал
Для доступа к данной ссылке необходимо получить соответствующие права. Пожалуйста, выполните требуемые действия Вход или Регистрация